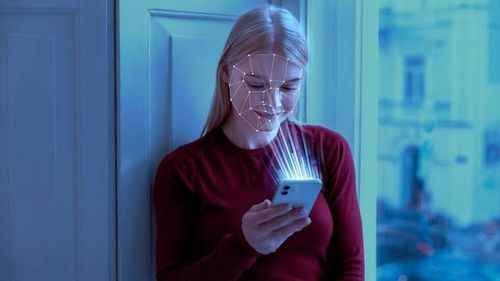
Biometría en la banca: el dato más sensible del banco
El 1 de julio se publicó en el Diario Oficial una resolución que modifica las disposiciones aplicables a las instituciones de crédito en materia de biometría. El objetivo declarado es fortalecer la identificación de las personas, prevenir la suplantación de identidad y reforzar la seguridad del sistema financiero.
Esta semana, un foro legislativo sobre "Retos normativos y protección de datos biométricos en el Sistema Financiero Mexicano", organizado por el diputado Luis Enrique Miranda Barrera, puso el foco en lo que viene después de la norma: la protección de esos datos.
Un dato que no se puede cambiar
El consenso del foro fue claro. La biometría mejora la autenticación y ayuda a prevenir fraudes, pero introduce un riesgo de otra naturaleza: los datos biométricos son información altamente sensible y tocan a la vez derechos de los usuarios, ciberseguridad, cumplimiento regulatorio y confianza en las instituciones.
Hay una diferencia que conviene hacer explícita ante el directorio. Una contraseña filtrada se cambia. Una tarjeta comprometida se reemplaza. Un rostro no. Si una plantilla biométrica se expone, el daño no se revierte con un reseteo. Eso cambia la ecuación de riesgo: el mismo mecanismo que reduce el fraude concentra un activo cuya pérdida es permanente.
Lo que pidieron los reguladores de datos
Las voces del ámbito de la protección de datos coincidieron en el enfoque. Josefina Román Vergara, excomisionada del instituto de transparencia y protección de datos del Estado de México, señaló que el principal reto es asegurar que la legislación de privacidad se implemente de verdad. Luis Gustavo Barra Noriega, comisionado actual del mismo instituto, pidió implementar el nuevo esquema con rigor técnico, prudencia y visión de derechos humanos, delimitando el uso de las plantillas biométricas y reforzando las medidas de ciberseguridad.
La conclusión compartida: equilibrio entre innovación, seguridad y protección de derechos, con mecanismos que aseguren el manejo adecuado de la información biométrica.
Qué significa para un banco, en la práctica
Pasar de "cumplimos con biometría" a "custodiamos bien la biometría" implica decisiones de gobierno concretas:
- Finalidad acotada. Para qué se usa cada plantilla y para qué no. Lo que se recolecta para autenticar no debería reutilizarse para otros fines sin una base clara.
- Dónde vive el dato. Qué sistemas almacenan plantillas, quién tiene acceso y cómo se protegen, incluidos los proveedores que intervienen en el proceso de identificación.
- Terceros en la cadena. Buena parte de la biometría bancaria depende de soluciones de terceros. El riesgo del proveedor es riesgo del banco ante el cliente y ante el regulador.
- Respuesta ante incidentes específica. Un plan para una exposición de datos biométricos no puede ser el mismo que para una filtración de contraseñas, porque la remediación no existe en los mismos términos.
- Evidencia para el supervisor. Poder demostrar cómo se gobierna el dato, no solo declarar que se protege.
La lectura para el directorio
La biometría llegó como respuesta al fraude, y en esa función suma. Pero cada institución que la adopta incorpora a su balance de riesgos un activo nuevo: la identidad física de sus clientes. La discusión regulatoria ya lo está marcando, y es razonable anticipar que la supervisión va a mirar cada vez más cómo se resguarda.
La decisión que habilita
La decisión no es si implementar biometría: eso ya lo definió la norma. La decisión es tratar las plantillas biométricas como el dato más sensible que tiene el banco. Eso significa gobierno explícito, controles sobre terceros, un plan de incidentes propio y capacidad de demostrarlo. Hacerlo ahora, mientras el marco se asienta, es más barato que hacerlo después de un incidente que no admite vuelta atrás.